
株式会社トータル〒104-0031 東京都中央区京橋1-4-10 大野屋京橋ビル5F
|
サービス内容(ISO関連)
ISO27001(ISMS)認証取得支援
ISO27001は情報セキュリティマネジメントシステム(ISMS)の標準規格であり、国際標準として認定されている規格です。企業の情報資産に対するリスクを低減するためのコンサルティングを行います。
ISO27001認証取得支援の流れ
企業規模、業務内容によって異なります。
|
支援内容 |
キックオフ |
適用範囲・ |
情報資産の特定 |
|
リスクアセスメント |
適用宣言書・リスク対応計画の策定 |
ISMSマニュアル作成 |
ISMS導入教育 |
|
運用 |
内部監査 |
マネジメントレビュー |
キックオフから審査機関による現地審査終了後のファローアップまで支援します。また、各フェーズにおいて必要なひな型を提供します。
ISO27017 認証取得支援
ISO/IEC 27017は、クラウドサービスにおける情報セキュリティ対策のための国際規格であり、ISO/IEC 27001を補完するガイドラインです。
クラウドサービス提供者および利用者双方に求められるセキュリティ管理策を踏まえ、クラウド環境における情報資産の安全性向上を支援するコンサルティングを行います。
ISO27017認証取得支援の流れ
取得支援の流れは、上記「ISO27001認証取得支援の流れ」と同様となります。
既にISO27001を認証取得している場合は、以下イメージとなります。
|
適用範囲・ |
情報資産の特定 |
リスクアセスメント |
適用宣言書・リスク対応計画の策定 |
|
|
ISMSマニュアル作成 |
運用 |
内部監査 |
マネジメントレビュー |
ISO27017の特徴
ISO/IEC 27001に基づくISMSを基盤として、クラウドサービスに関する追加的なセキュリティ対策を適用します。
※アドオン規格となるため、ISO27001の構築および認証取得が必須となります
クラウドサービスにおけるセキュリティ責任の分担を明確にし、双方が適切な対策を実施できるよう支援します。
クラウド環境における情報資産の保護、アクセス管理、運用管理など、クラウド特有の課題に対応した管理策を提供します。
ISO42001(AIMS)認証取得支援
ISO/IEC 42001(AIMS)は、AI(人工知能)を適切に管理・運用するための国際規格であり、AIマネジメントシステムの要求事項を定めた、世界初のAI管理に関するマネジメントシステム規格です。
AIの利用や提供に伴うリスクを適切に管理し、透明性、公平性、安全性、信頼性などを考慮したAIシステムの開発・提供・利用を推進するための仕組みを構築します。
当社では、組織におけるAI利用状況やリスクを踏まえ、AIガバナンス体制の構築、リスク管理プロセスの整備、ISO/IEC 42001認証取得に向けたコンサルティングを行います。
ISO42001認証取得支援の流れ
企業規模、業務内容によって異なります。
|
支援内容 |
キックオフ |
適用範囲・ |
情報資産の特定 |
|
|
リスクアセスメント |
AIインパクト |
適用宣言書・ |
AIMSマニュアル作成 |
|
|
AIMS導入教育 |
運用 |
内部監査 |
マネジメントレビュー |
ISO42001の特徴
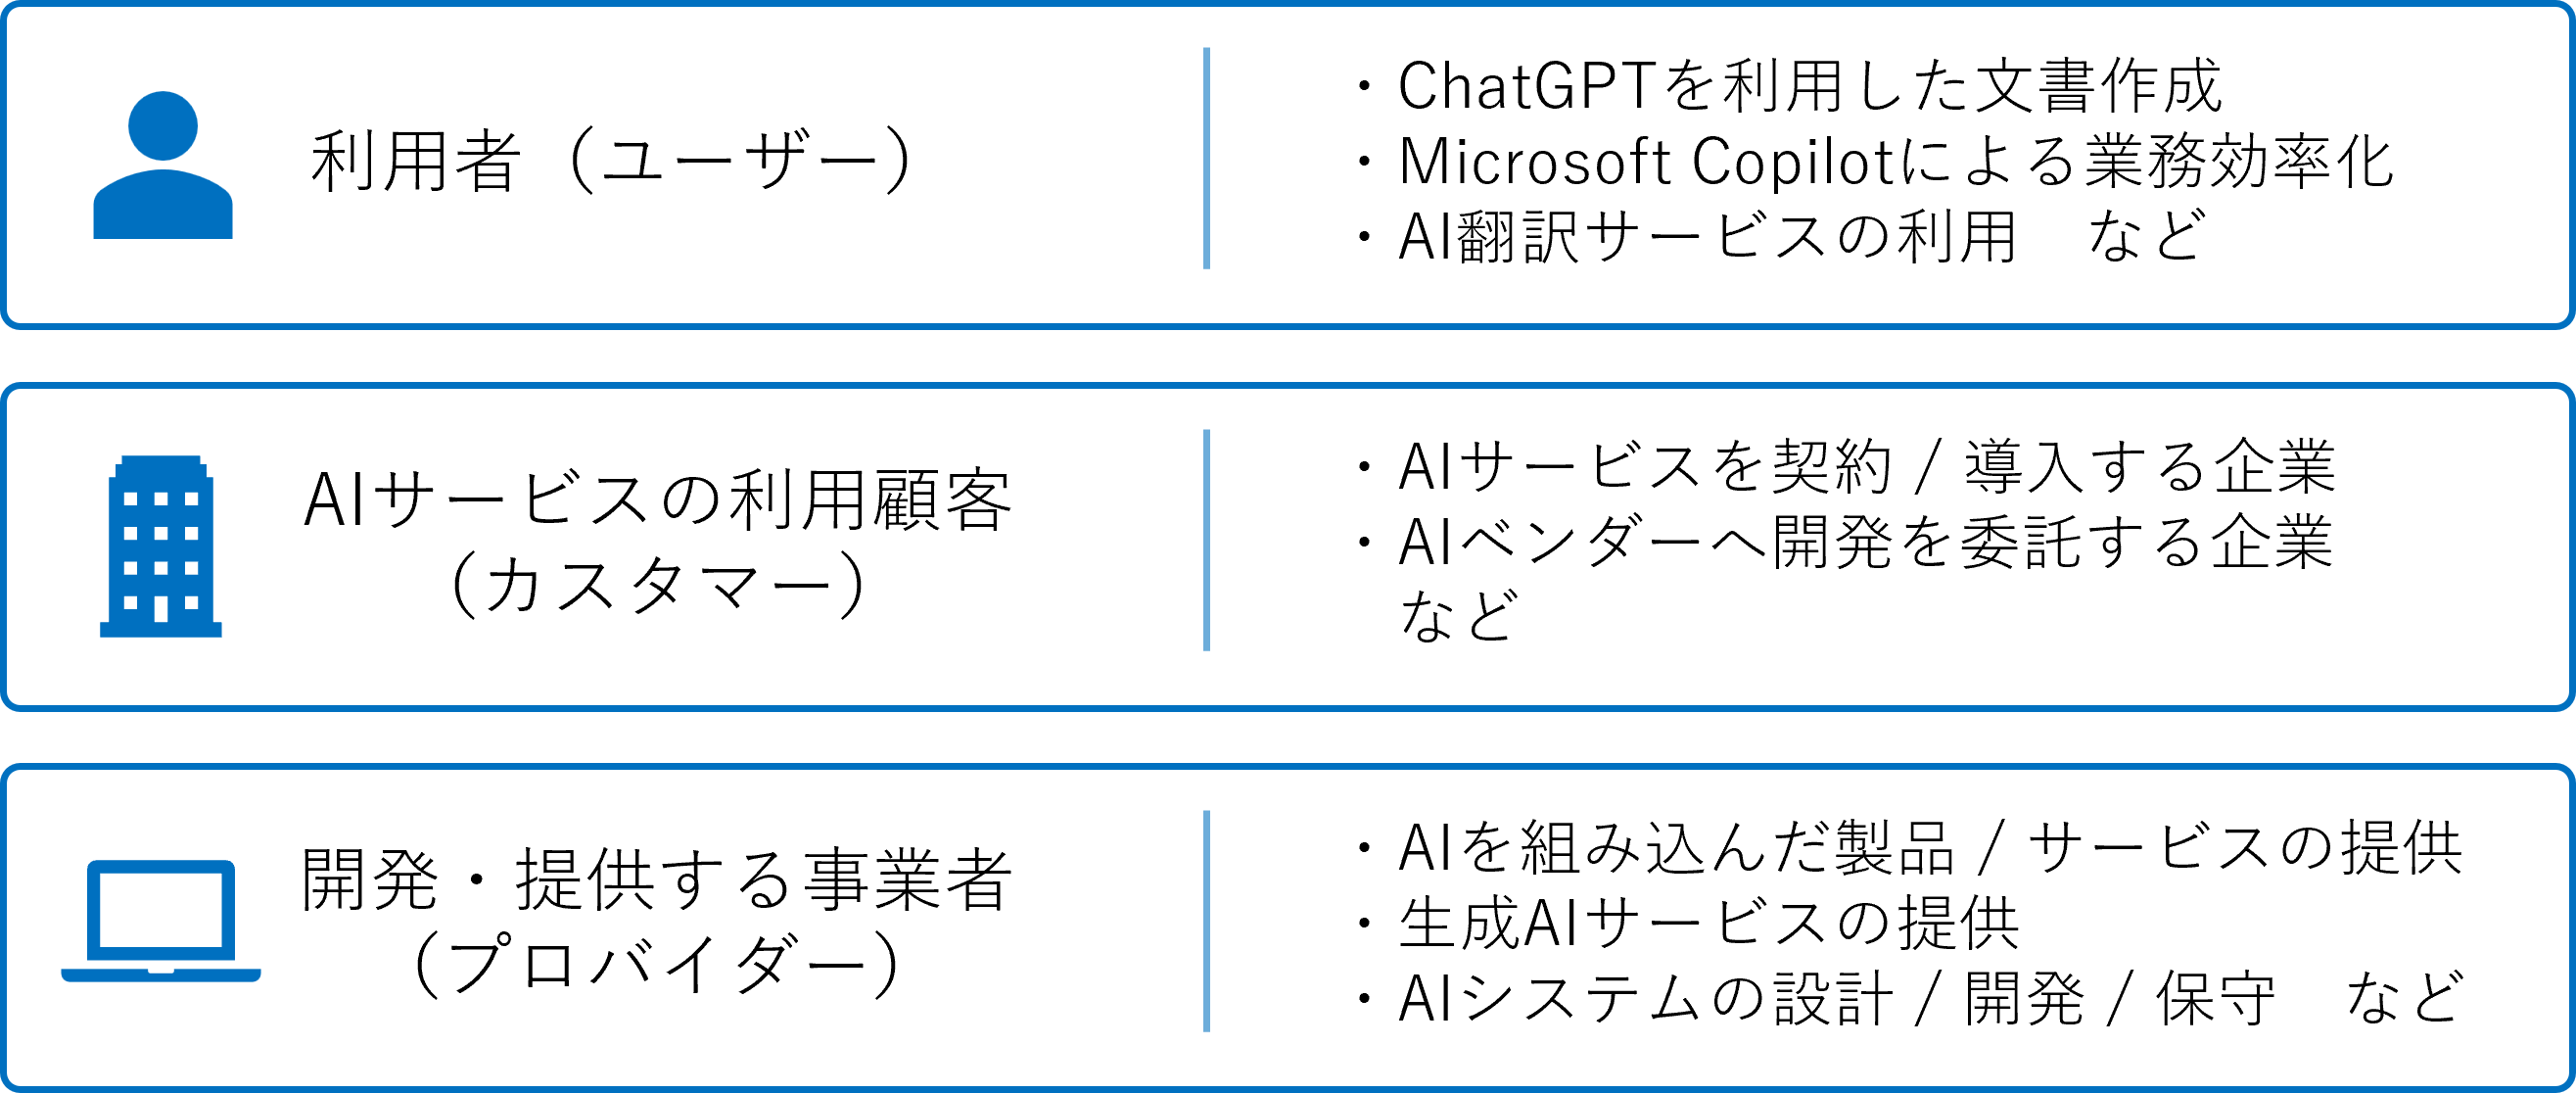
AIシステムの利用者(ユーザー)、AIサービスの利用顧客(カスタマー)、AIシステムを開発・提供する事業者(プロバイダー)など、自組織の関与する役割を明確にした上で、適切な管理対象範囲(適用範囲)を事前に決定します。
AIシステムの開発・提供・利用におけるリスクを特定・評価し、適切な管理策を実施するための仕組みを構築します。
AIの利用目的、責任者、運用ルール、監視・改善プロセスを明確化し、組織としてAIを管理する体制を整備します。
透明性、公平性、安全性、説明可能性などの観点から、ステークホルダーに信頼されるAIの利用・提供を推進します。
ISO/IEC 27001などの既存のマネジメントシステムと連携し、効率的なAI管理体制の構築を支援します。